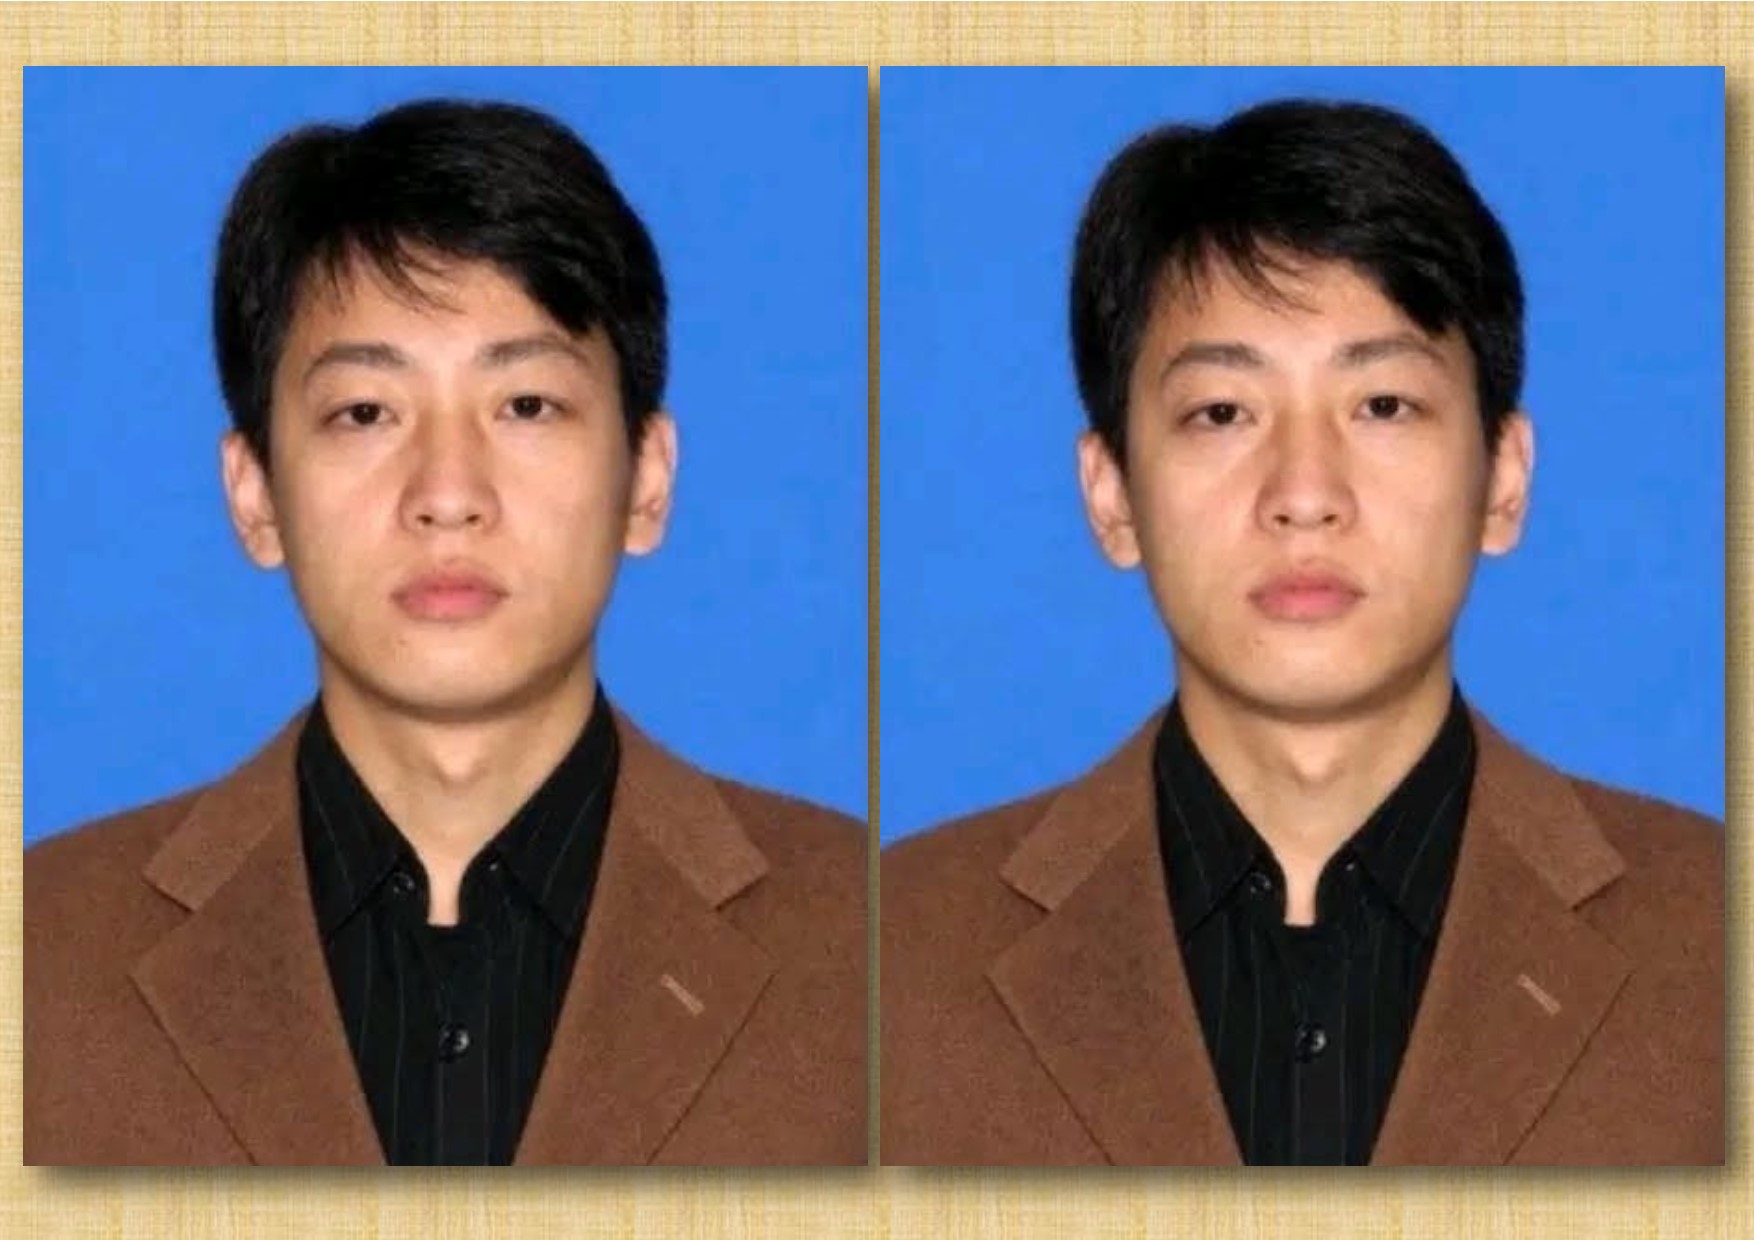
Sur la liste des personnes les plus recherchées par le FBI de Los Angeles depuis 2018, un nom s’écrit en lettres rouges : Park Jin Hyuk. Accusé de conspiration pour fraude bancaire et cybercriminalité d’État, ce cerveau informatique nord-coréen est considéré par Interpol et les experts de la cybersécurité comme le pirate le plus destructeur de l’humanité. Protégé par le régime militarisé de Pyongyang, l'homme qui finance l'arsenal nucléaire de son pays par des clics de souris demeure introuvable. Décryptage d'une guerre invisible.
Le Prologue : L'agent fantôme de la forteresse de Pyongyang
Loin du profil des cybercriminels ordinaires ou des escrocs à la Bernard Madoff, Park Jin Hyuk est un soldat de l’ombre. Polyglotte, parlant couramment le chinois, l'anglais et le bengali, il opère sous la couverture du groupe de piratage étatique connu sous le nom de Lazarus Group.
Bien que le FBI ait émis un mandat d’arrêt international assorti de fiches de recherche ultra-détaillées, la réalité géopolitique paralyse la justice occidentale. La République populaire démocratique de Corée (RPDC) n'extradera jamais son génie informatique. Vivant sous la protection absolue de l'appareil sécuritaire de Kim Jong-un, Park Jin Hyuk est intouchable au sein d'un pays transformé en sanctuaire cybernétique.
Voici les quatre leçons de sa feuille de route destructrice qui ont redéfini la guerre asymétrique mondiale.
Leçon 1 : Le piratage de Sony Pictures (2014) ou la censure par le code
En 2014, Park Jin Hyuk orchestre l’une des attaques les plus médiatisées de l’histoire contre la multinationale Sony Pictures. En représailles à la sortie programmée d'un film satirique parodiant le leader nord-coréen, le hacker infiltre les serveurs de la compagnie hollywoodienne.
Le bilan est un séisme pour l'industrie : fuite massive d’e-mails confidentiels de la direction, divulgation des données personnelles et médicales de milliers d’employés, et mise en ligne de films cinématographiques complets avant leur sortie en salle. Park Jin Hyuk venait de prouver qu’une arme numérique pouvait paralyser un géant culturel occidental à des milliers de kilomètres de distance.
Leçon 2 : Le casse du siècle de la Banque du Bangladesh (2016)
En 2016, le pirate s'attaque directement au système financier mondial en ciblant la Banque centrale du Bangladesh. En piratant le système de messagerie sécurisé SWIFT, il réussit l'exploit d'initier des virements frauduleux massifs.
Bien que la majorité des transactions aient été bloquées in extremis, 81 millions de dollars (soit plus de 53 milliards de FCFA) s'évaporent définitivement des coffres pour être blanchis à travers des casinos philippins. Cet argent est directement injecté dans les caisses d'un État nord-coréen sous embargo, démontrant que la cybercriminalité était devenue un outil officiel de contournement des sanctions internationales.
Leçon 3 : L'épidémie mondiale du rançongiciel WannaCry (2017)
En mai 2017, Park Jin Hyuk libère le virus WannaCry, un rançongiciel (ransomware) qui se propage à la vitesse de l'éclair à travers la planète. En exploitant une faille de sécurité, le logiciel crypte les données des ordinateurs et exige une rançon en crypto-monnaies.
L'impact est planétaire et terrifiant :
• Plus de 300 000 appareils infectés simultanément dans 150 pays.
• Le système de santé britannique (NHS) totalement paralysé, forçant des hôpitaux à refuser des patients en urgence.
• Des géants industriels comme Renault et Toyota contraints de stopper temporairement leurs chaînes de production.
• Des infrastructures commerciales majeures, comme les restaurants McDonald’s, mis hors service.
Leçon 4 : Le Trillion de Yens de Binance ou le pillage de la FinTech
Avec l’avènement des monnaies virtuelles, le cyber-soldat de Pyongyang a trouvé son nouveau terrain de chasse. Il est suspecté d'être le maître d'œuvre d'attaques d'envergure contre la plateforme d'échange Binance et d'autres portefeuilles de bitcoins.
Le montant des actifs numériques siphonnés franchit des records vertigineux, dépassant le trillion de yens (l'équivalent de plus de 4 000 milliards de FCFA). Ces braquages virtuels de la FinTech sont devenus la principale source de devises étrangères du régime.
Où vont ces milliards de FCFA volés ?
Le gouvernement américain et les services de renseignement occidentaux confirment que ces fonds ne servent pas au bien-être de la population nord-coréenne. Ils alimentent directement l'industrie de l'armement transcontinental :
• Le financement du programme d'armes nucléaires et de missiles balistiques intercontinentaux (ICBM).
• La recherche et l’assemblage de drones de combat autonomes équipés d’intelligence artificielle.
• La construction de destroyers navals de nouvelle génération capables de projeter des missiles de croisière nucléaires vers les capitales ennemies.
Ce qu'il faut retenir
La réalité contemporaine brise les vieux clichés d'une armée nord-coréenne obsolète. Pyongyang possède désormais une force cybernétique et militaire transcontinentale capable de piller les coffres de ses ennemis occidentaux pour financer son propre complexe militaro-industriel. Face à cette forteresse hermétique, les menaces d'asphyxie économique ou les déclarations offensives de dirigeants comme Donald Trump — à l'instar des mesures de pression appliquées au Venezuela de Nicolas Maduro — se heurtent à un mur numérique. Pour de nombreuses années encore, Park Jin Hyuk restera le visage insaisissable de la première armée de pirates d'État de l'histoire.
Par la rédaction de Komiaza (D'après les analyses de Johne de Way, d'Interpol et du FBI)